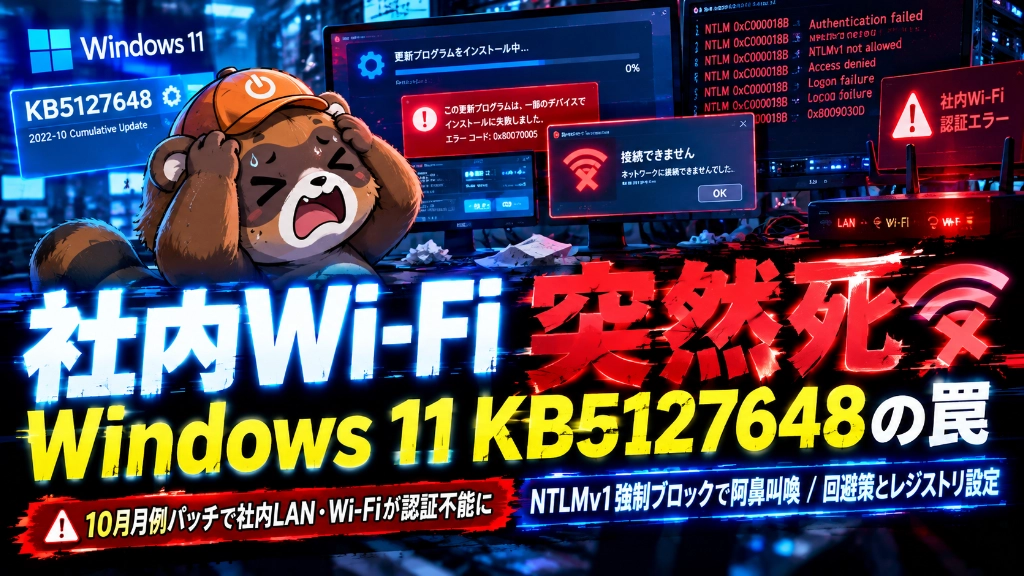
2026年10月の月例セキュリティ更新プログラム(Patch Tuesday)として配信が始まった KB5127648(ビルド 26300.9711 / 26200.9711 / 26100.9711) ですが、世界中の情シス・社内SEから悲鳴が上がっています。
適用した途端、「会社のWi-Fiや有線LAN(802.1X認証)に一切繋がらなくなる」 という強烈なトラブルが多発。「またいつものパッチ不具合か?」と思いきや、中身を掘り下げるとMicrosoftの長年のセキュリティ宿願(NTLMv1撲滅)が、最悪の形で牙を剥いた時限爆弾でした。
何が起きているのか?(症状)
- 影響範囲: 企業や学校で広く使われている「802.1X / PEAP(WPA2-Enterprise)」認証環境のWi-Fiおよび有線LAN。
- ※家庭用の一般的なWi-Fi(WPA2/WPA3-Personal)は影響なし。
- 現象:
- パッチ適用後、ネットワーク認証が「Event 12014」でタイムアウトして切断される。
- 「Windowsのログイン情報を使って自動接続(SSO)」している端末が一斉に死ぬ。
- パッチをアンインストールすると即座に復活する。
原因:1年越しの「時限爆弾」が月例パッチで爆発した
今回のトラブルの本質は、バグというより「セキュリティ強化の強制執行」です。
- NTLMv1の息の根を止めに来たMicrosoft 古い暗号技術である「NTLMv1」はセキュリティ上の脆弱性が多く、Microsoftは段階的な廃止を進めていました。
- 2025年8月の「予告」 「まずはログを取るだけの監査モード(Audit)にするが、2026年10月には完全に遮断(Enforce)へ切り替える」とロードマップを出していました。
- 今月のKB5127648でスイッチが切り替わった 予告通り、この月例パッチで既定値が強制ブロック(Enforce)に変更。その結果、社内ネットワークのSSO(シングルサインオン)で裏で動いていた「MS-CHAPv2(NTLMv1由来の資格情報)」が門前払いされ、認証が通らなくなりました。
今すぐ直すための応急処置(レジストリ修正)
認証が通らないPCを復旧させる方法は主に2つあります。
方法1:手動でID・パスワードを入力する
「Windowsのアカウント情報で自動接続」のチェックを外し、ネットワーク接続時に「ドメイン名\ユーザー名」と「パスワード」を手動入力すると、一時的に認証が通ります。
方法2:レジストリでブロックを一時解除する
以前のように自動接続させるには、管理者権限のコマンドプロンプトで以下のレジストリ値を追加(ブロック値を 0 に戻す)します。
reg add "HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Lsa\MSV1_0" /v BlockNtlmv1SSO /t REG_DWORD /d 0 /f※グループポリシー(GPO)が配備できる環境なら、GPOで一括配布するのが最速です。
編集後記的な雑感:予告してたからって月例でブチ込むのは勘弁してくれ
先月(9月)の「KB5124008」でもドメイン参加PCのログイン周りで阿鼻叫喚が起きたばかりなのに、2ヶ月連続で月例パッチが企業のライフライン(社内ネットワーク)を直接へし折りに来るのは流石に現場泣かせが過ぎます。
レジストリで BlockNtlmv1SSO = 0 に戻せば当面は凌げますが、これはあくまで「死刑宣告の執行猶予」を買っただけです。Microsoftの方針が変わらない以上、いずれこの抜け道も塞がれます。
これを機に、時代遅れのMS-CHAPv2に別れを告げて、証明書ベースの「EAP-TLS」や「Credential Guard」の導入へ舵を切るしかなさそうです……。情シスの皆さん、今月も強く生きましょう。
コメント