 ubuntu24.04
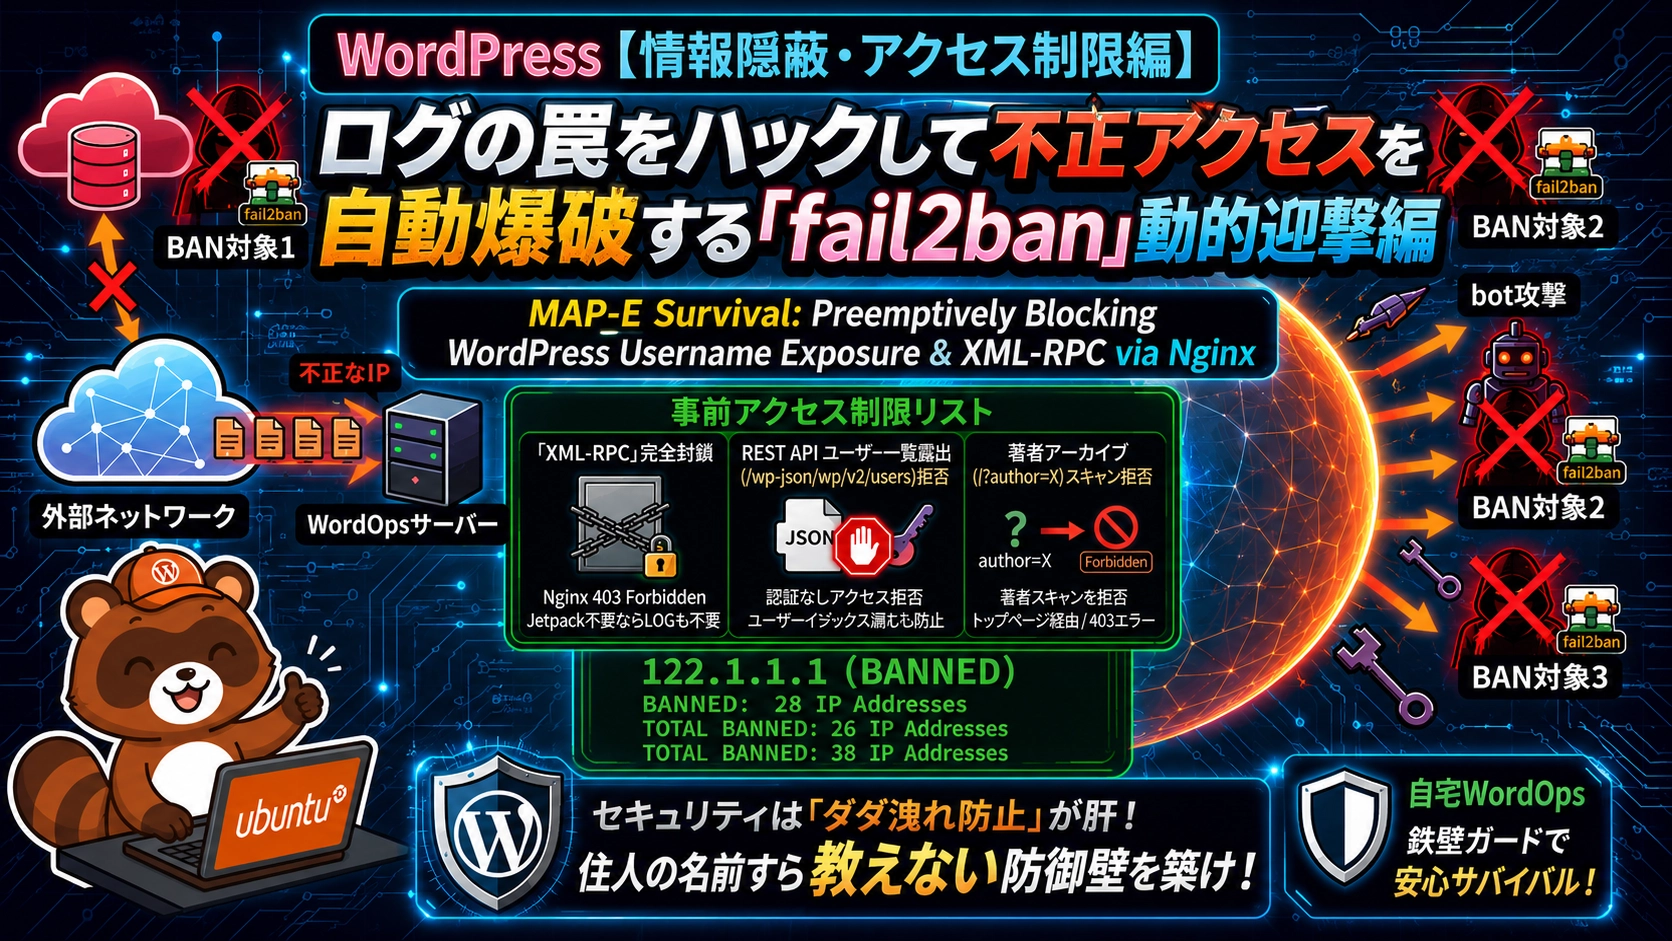
10G光クロス×MAP-E!VPS防壁をすり抜ける生IP直打ちボットをNginxで無言遮断するセキュリティ設定
WordPressの不正アクセス対策として必須の「xmlrpc.php」と「REST API」のアクセス制限に関する備忘録。外部連携の利便性を維持したまま、攻撃の足がかりをスマートに封鎖する具体的な運用のコツをまとめました。
 ubuntu24.04
 NGINX