「自宅サーバーを公開してみたいけれど、不正アクセスやサイバー攻撃が怖くて踏み出せない……」 「一応ポートは開けたものの、セキュリティ設定がこれで合っているのか不安」
自宅サーバーをWeb上に公開した瞬間から、世界中からポートスキャンやSSHへの総当たり攻撃(ブルートフォースアタック)、Web脆弱性を突く不正アクセスが容赦なく飛んできます。
しかし、適切な防壁を正しいレイヤー順に配置すれば、過度に恐れる必要はありません。
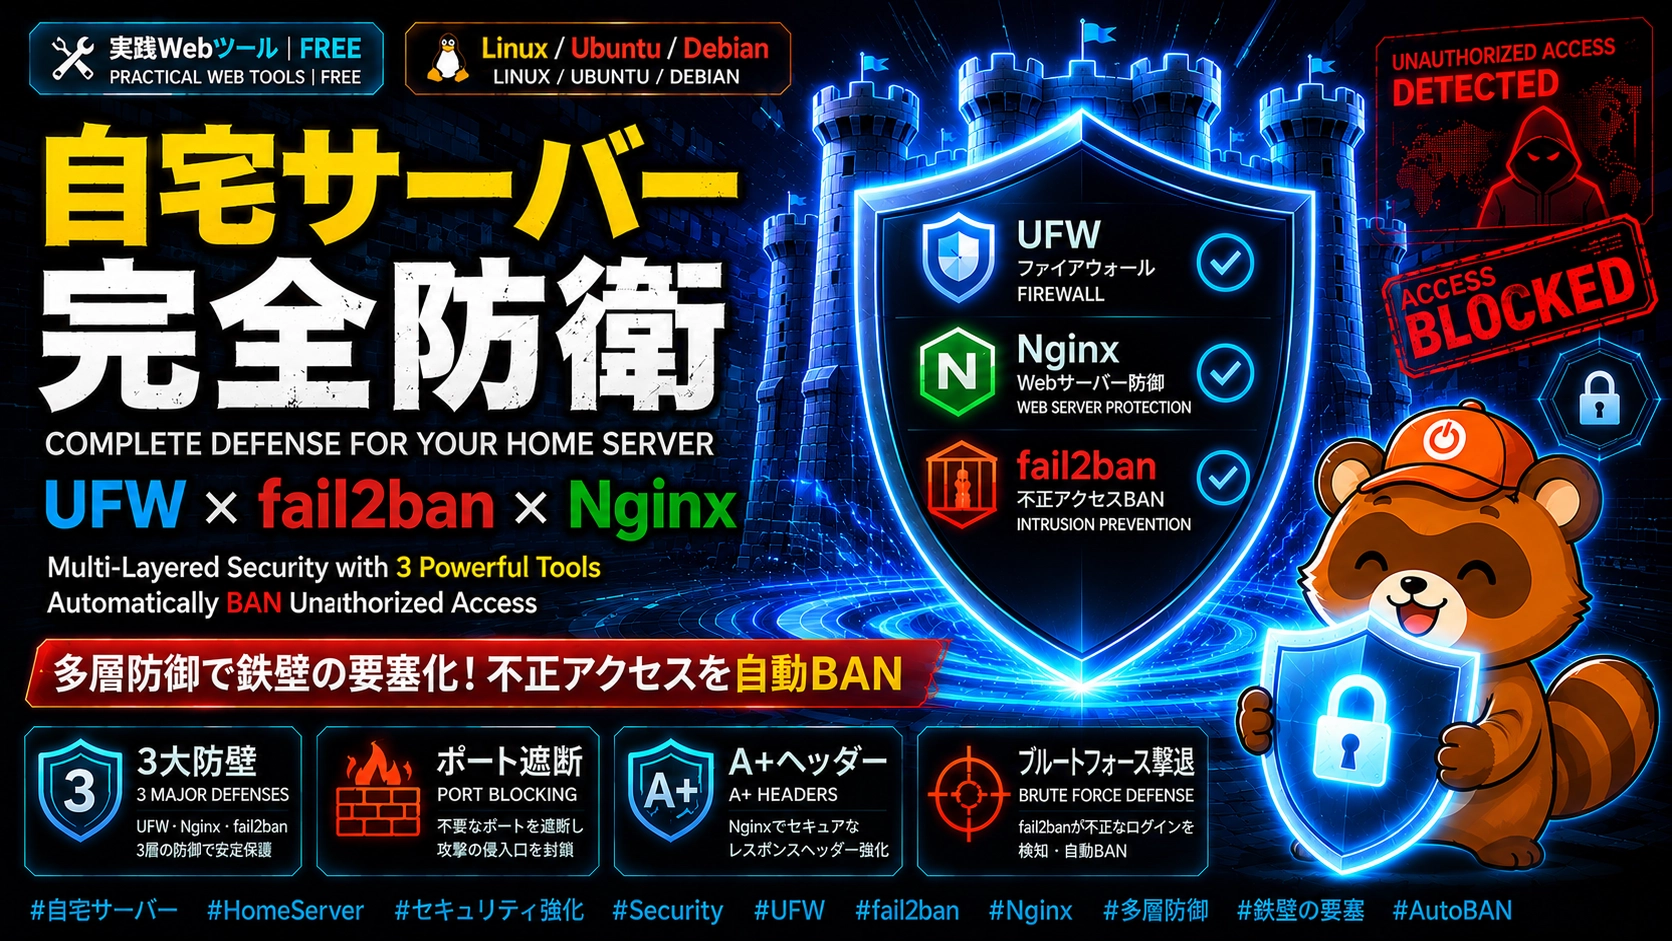
この記事では、自宅サーバー(Ubuntu)を安全に運用するための3大防壁「UFW(OSファイアウォール)」「Nginxセキュリティヘッダー(Web層)」「fail2ban(自動BAN)」を組み合わせた完全防衛アーキテクチャと、当ブログの便利ツールを活用した実践的な設定手順を解説します!
1. 自宅サーバーを守る「多層防御」の全体像
セキュリティは「1箇所で防ぐ」のではなく、「何重もの壁を作る(多層防御)」が鉄則です。
[ 外部の攻撃者・ボット ]
       │
       ▼ 【第1の防壁:OS / ネットワーク層】
 ┌───────────────┐
 │   UFW (ufw)   │ ➔ 不要なポートをすべて遮断(TCP 80/443, UDP 443, SSHのみ許可)
 └───────┬───────┘
         │ 通過
         ▼ 【第2の防壁:Webサーバー層】
 ┌───────────────┐
 │ Nginx Headers │ ➔ XSS・クリックジャッキング・プロトコル格下げ攻撃を無効化
 └───────┬───────┘
         │ 通過
         ▼ 【第3の防壁:不正検知・自動撃退】
 ┌───────────────┐
 │   fail2ban    │ ➔ 攻撃の兆候(404乱打・SSH失敗等)を検知し、IPを即座にブロック
 └───────────────┘
[ External Attackers / Malicious Bots ]
│
▼ [ Layer 1: OS & Network Layer ]
┌───────────────┐
│ UFW (ufw) │ ➔ Block unnecessary ports (Allow only TCP 80/443, UDP 443, SSH)
└───────┬───────┘
│ Passed
▼ [ Layer 2: Web Server Layer ]
┌───────────────┐
│ Nginx Headers │ ➔ Mitigate XSS, Clickjacking, and Protocol Downgrade Attacks
└───────┬───────┘
│ Passed
▼ [ Layer 3: Threat Detection & Auto-Ban ]
┌───────────────┐
│ fail2ban │ ➔ Detect scan patterns (404 flood, SSH failures) & ban abusive IPs
└───────────────┘この3段構えを構築することで、ほとんどの自動攻撃やスクリプトキディからのスキャンを自動的に無力化できます。
2. 【第1の防壁】UFWで不要なポートを完全に遮断する
まずはOSレベルで「必要なポート以外は一切応答しない」状態を作ります。
# 1. すべての着信をデフォルトで拒否、送信は許可 / Deny all incoming by default, allow outgoing
sudo ufw default deny incoming
sudo ufw default allow outgoing

# 2. 必要なサービスのみポートを開放 / Open only necessary ports
sudo ufw allow 22/tcp   # SSH(ポート変更している場合はその番号) / SSH (or your custom port)
sudo ufw allow 80/tcp   # HTTP (Let's Encrypt認証用) / HTTP (for Let's Encrypt validation)
sudo ufw allow 443/tcp  # HTTPS
sudo ufw allow 443/udp  # HTTP/3 (QUIC) 用 / For HTTP/3 (QUIC)

# 3. UFWの有効化と状態確認 / Enable UFW and check status
sudo ufw enable
sudo ufw status verbose💡 実践ツールでサクッとコマンド生成
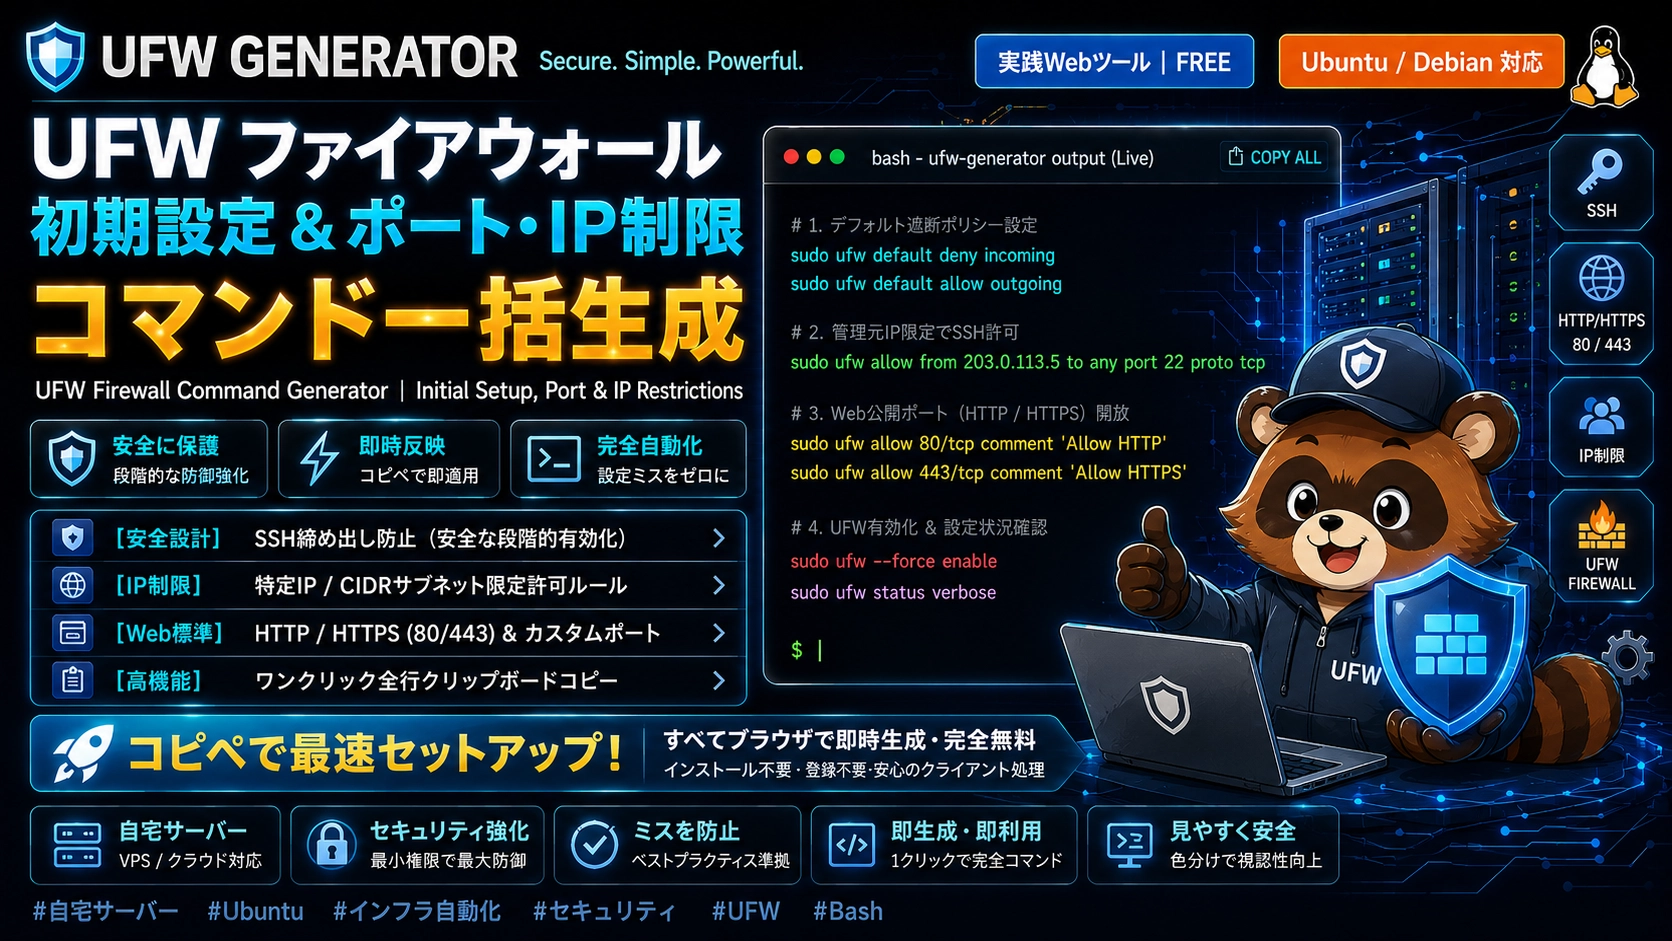
「SSHのポート番号を変えている」「特定の管理IPからのみアクセスを許可したい」という場合は、当サイトのジェネレーターを使うとミスなくコマンドを作成できます。
3. 【第2の防壁】Nginxでセキュリティヘッダーを固めて「A+」を獲得
Webサイトを訪れたブラウザに対して適切なセキュリティ命令(HTTPレスポンスヘッダー)を送出することで、ブラウザ経由の攻撃を未然に防ぎます。
/etc/nginx/conf.d/security_headers.conf などに以下を配置します。
# 1. HSTS(HTTPS強制・A+評価必須) / Force HTTPS (Required for SSL Labs A+ rating)
add_header Strict-Transport-Security "max-age=31536000; includeSubDomains; preload" always;

# 2. クリックジャッキング対策(他サイトのiframe内での読み込みを禁止) / Prevent clickjacking (Disallow rendering in iframes on other sites)
add_header X-Frame-Options "SAMEORIGIN" always;

# 3. MIMEタイプスニッフィング防止(Content-Typeの偽装を防止) / Prevent MIME-type sniffing (Block Content-Type spoofing)
add_header X-Content-Type-Options "nosniff" always;

# 4. リファラー制御(外部サイトへのリファラー漏洩を最小限に) / Control referrer info (Minimize leaking referrers to external sites)
add_header Referrer-Policy "strict-origin-when-cross-origin" always;

# 5. 不要なブラウザ機能の制限 / Restrict unnecessary browser features
add_header Permissions-Policy "geolocation=(), microphone=(), camera=()" always;

# Nginxのバージョン非表示 / Hide Nginx version
server_tokens off;構文チェックを行い、Nginxを再読み込みします。
sudo nginx -t
sudo systemctl reload nginx💡 実践ツールでセキュリティヘッダーを自動構築
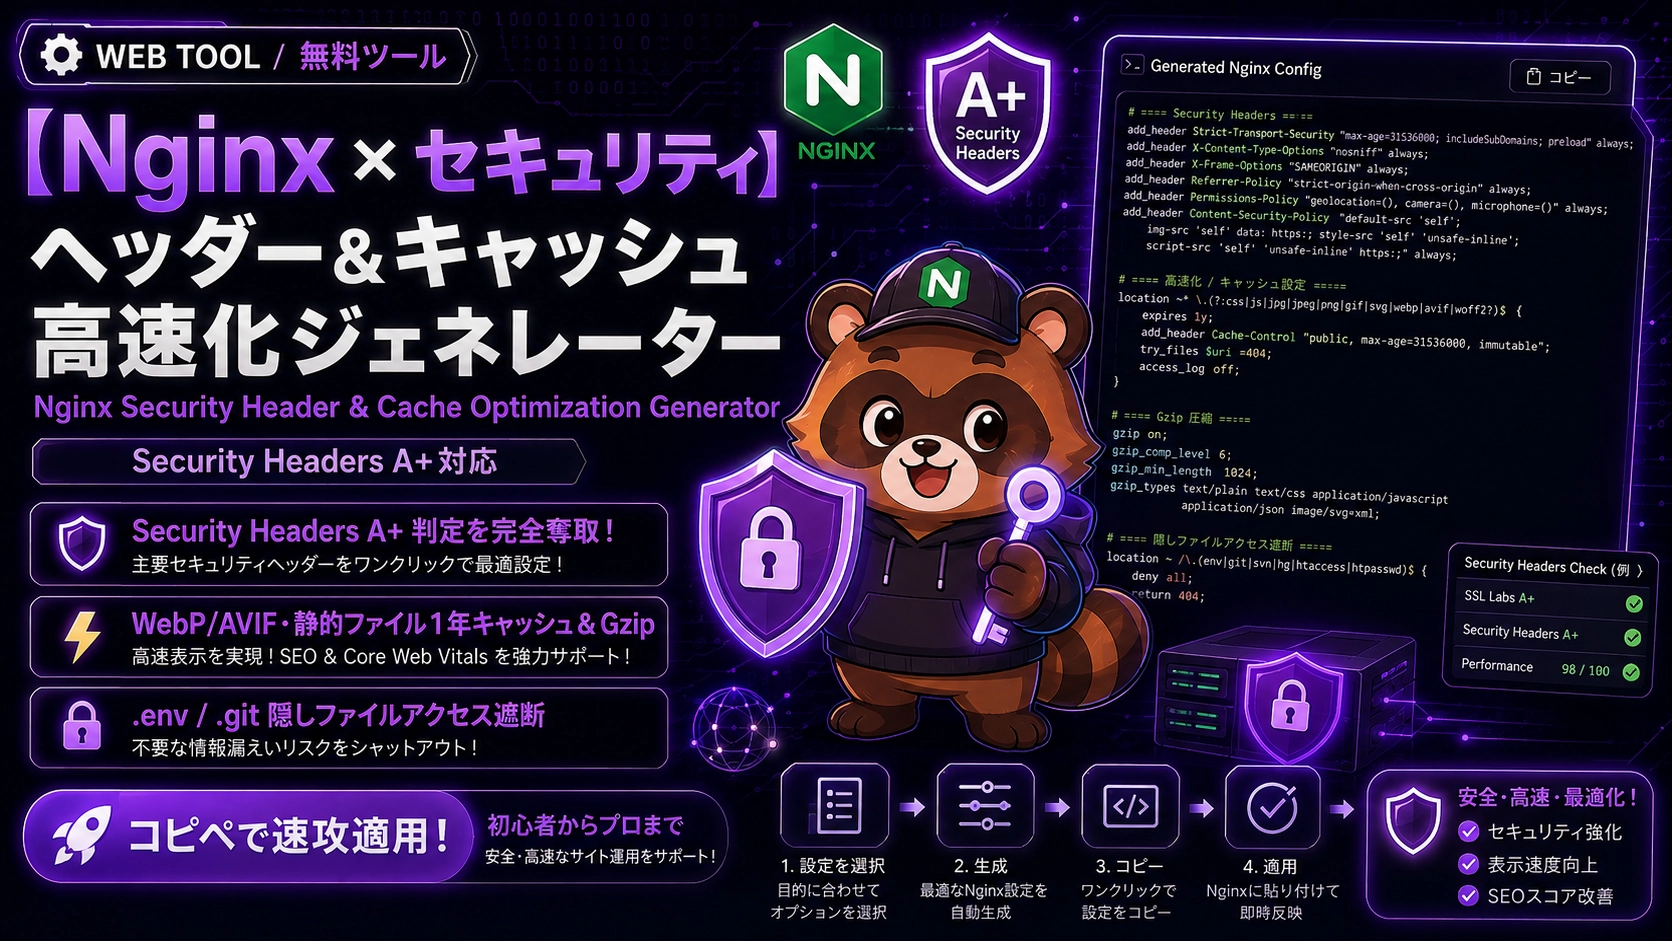
CSP(コンテンツセキュリティポリシー)やHSTSの有効期間など、サイトの仕様に合わせたNginxコンフィグをチェックボックス形式で自動生成できます。
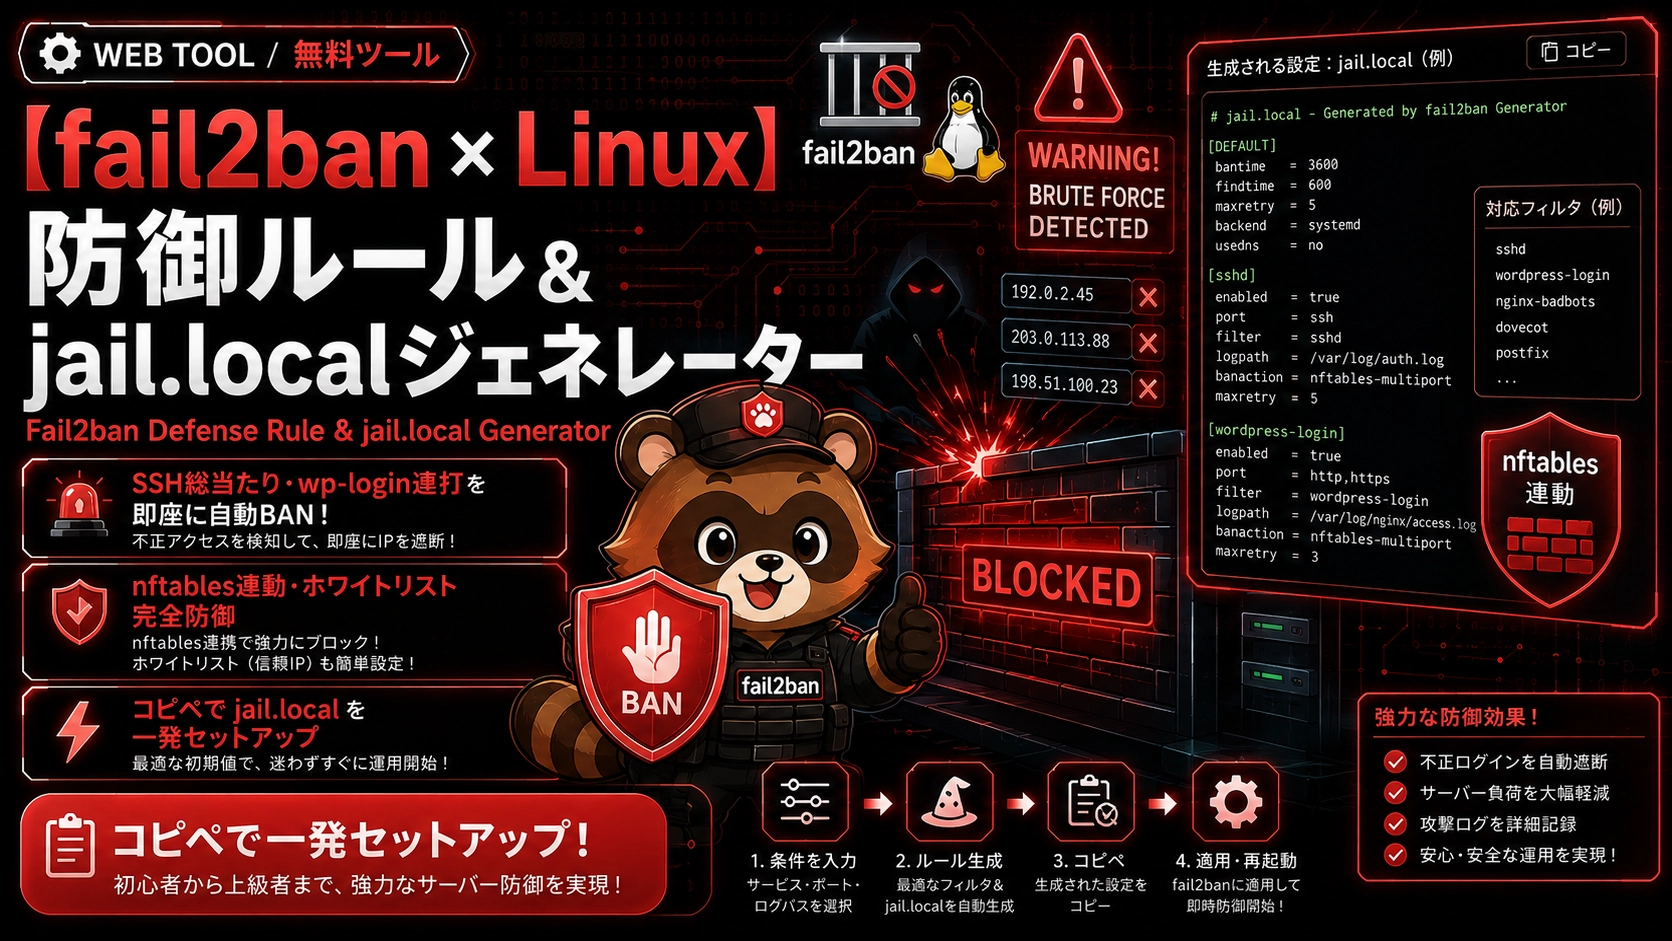
4. 【第3の防壁】fail2banで不正アクセスを自動BANする
ポートを開放している以上、SSHやWordPressへのアタックは必ず届きます。これを監視し、一定回数失敗した不審なIPを自動でファイアウォール(UFW/iptables)に放り込んでブロックするのが fail2ban です。
インストールと設定
sudo apt update
sudo apt install -y fail2ban
sudo cp /etc/fail2ban/jail.conf /etc/fail2ban/jail.local
sudo nano /etc/fail2ban/jail.local推奨設定(jail.local 抜粋)
[DEFAULT]
# 監視期間(10分間に) / Monitoring window (within 10 minutes)
findtime = 10m
# 規定回数失敗したら(5回で) / Max retry attempts (ban after 5 failures)
maxretry = 5
# BANする期間(24時間) / Ban duration (24 hours)
bantime  = 24h
# BAN時のアクション(UFWでドロップ) / Action when banning (Block via UFW)
banaction = ufw

# SSHの保護 / Protect SSH
[sshd]
enabled = true
port    = ssh
logpath = %(sshd_log)s
backend = systemd

# Nginxへの不正リクエスト(404乱打・怪しいURL探索)の保護 / Protect Nginx from malicious requests (404 flooding / vulnerability scanning)
[nginx-botsearch]
enabled  = true
port     = http,https
logpath  = /var/log/nginx/error.log
maxretry = 2反映とステータス確認:
# 反映とステータス確認 / Restart fail2ban and check status
sudo systemctl restart fail2ban
sudo fail2ban-client status

# BAN状況の確認 / Check ban status for SSH
sudo fail2ban-client status sshd💡 実践ツールで jail.local を即座に出力
SSHポートの変更やBAN時間(1時間・24時間・無期限など)のカスタマイズが簡単なコンフィグ生成ツールを用意しています。
5. 3つの防壁で安全な自宅サーバーライフを!
自宅サーバー運用のセキュリティは、以下の3原則を徹底することで格段に安全性が高まります。
- UFW:最低限のポートのみ開け、不要な侵入口を完全に閉じる。
- Nginx Headers:強固なレスポンスヘッダーを付与し、ブラウザ側での攻撃を封じる。
- fail2ban:突破を試みる不正IPをリアルタイムで自動検出し、即座にBANする。
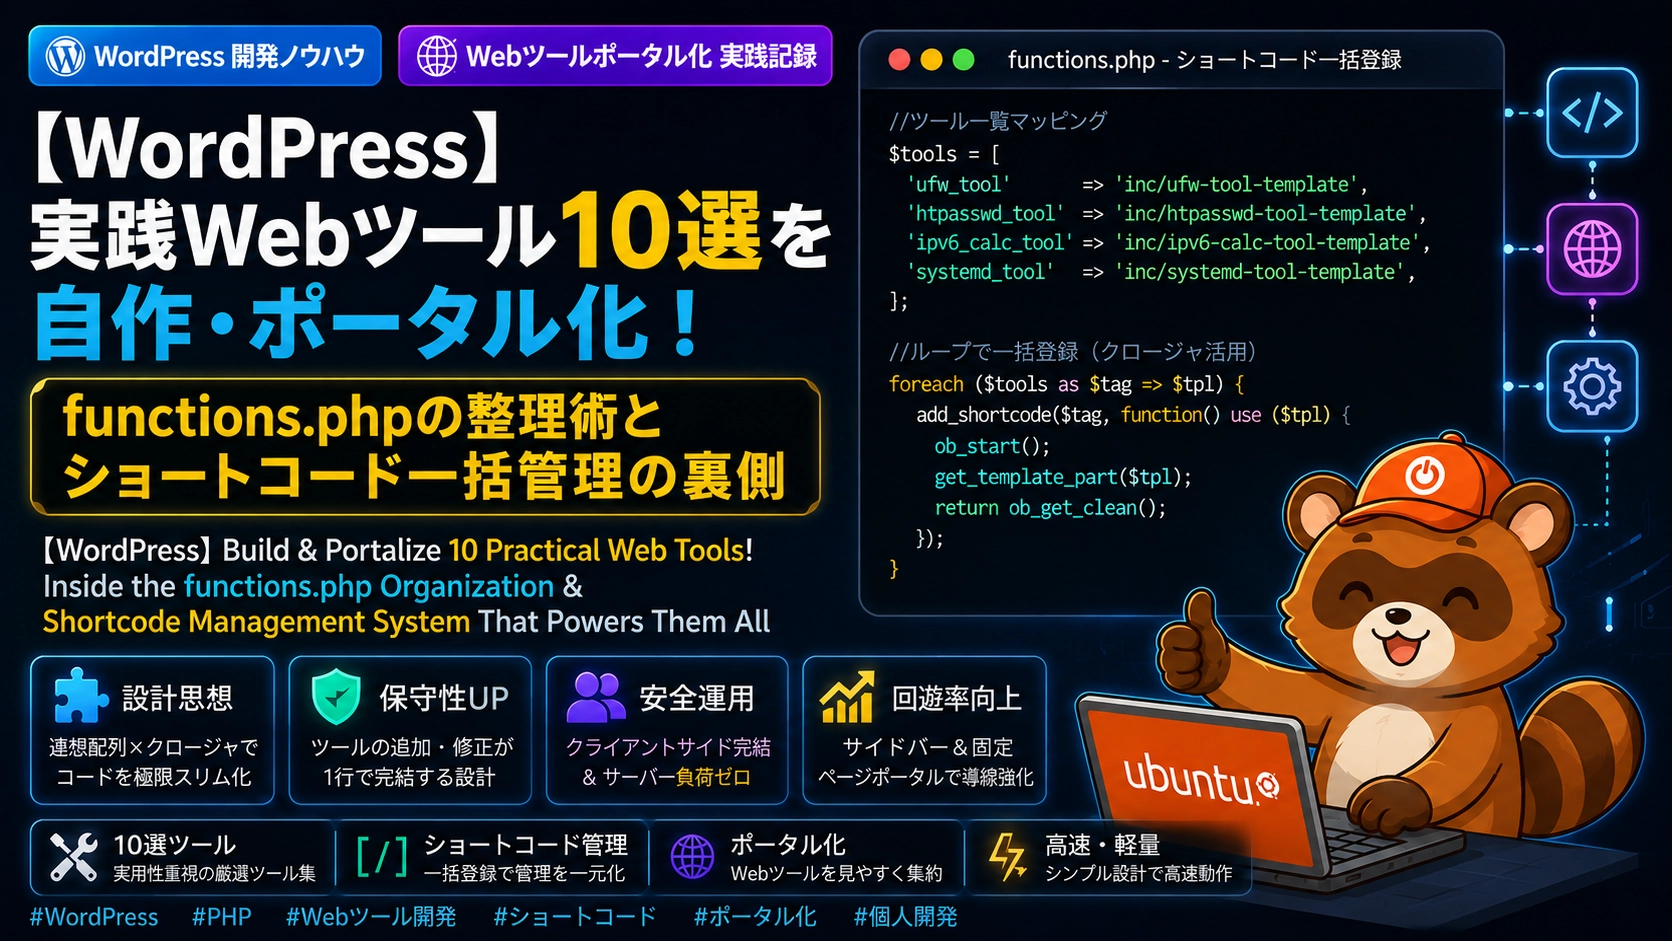
手動での設定ミスを防ぎたいときは、サイドバーや上記リンクの「実践Webツール」を使って確実に設定ファイルを作ってみてください!
コメント